Homelab
Mon infrastructure personnelle : virtualisation, stockage réseau, réseau privé et cluster Kubernetes montés de A à Z, qui héberge mes autres projets.
- Année
- 2026
- Cadre
- Projet personnel, mon terrain d'expérimentation
- Technologies
- Proxmox
- Synology
- Réseau
- Tailscale
- Docker
- Kubernetes
- Terraform
01 · Contexte
Le défi
Locataire dans un appartement au wifi partagé, sans accès à la box ni IP fixe, j'ai monté mon propre réseau privé (un répéteur, un petit routeur, des switchs) en 192.168.2.0/24 pour disposer d'un vrai terrain d'expérimentation. Un mini PC fait tourner l'hyperviseur Proxmox et ses machines virtuelles ; il est souvent éteint la nuit. Un NAS Synology fait office de stockage et de plateforme de conteneurs, et héberge Verkko, mon scanner réseau, qui suit mes IP fixes et mes VM. Pour Opi!, j'y ai monté un cluster k3s de trois VM Debian 13 : un modèle Proxmox cloné par Terraform, puis k3s, Traefik, le chiffrement des mots de passe avec Sealed Secrets et l'opérateur Tailscale. Le registre d'images Harbor tourne sur le NAS et Argo CD déploie le site à chaque merge. Le cluster n'a aucun port ouvert, ni vers Internet ni vers le réseau local : on y entre uniquement par Tailscale, en HTTPS, depuis mes appareils. La base d'Opi! est sauvegardée chaque soir vers le NAS, et Prometheus surveille la sauvegarde. Un second réseau privé est prévu.
02 · Architecture
Comment c'est construit
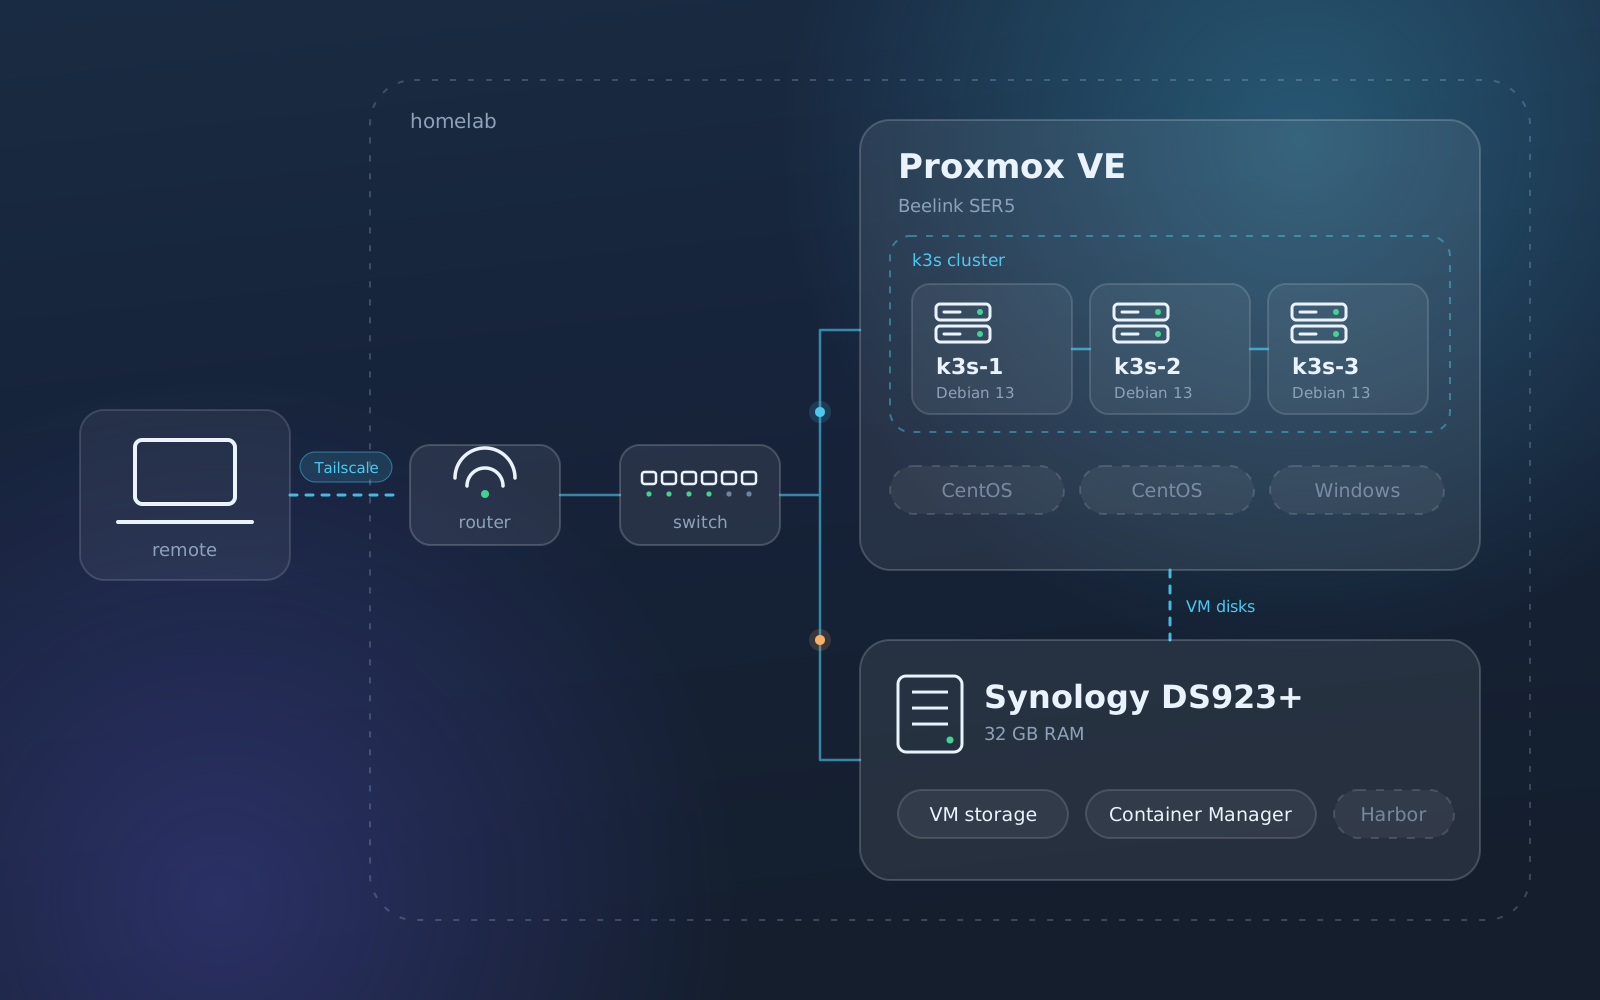
Les points clés
- Hyperviseur Proxmox sur un mini PC Ryzen 7 / 32 Go, et NAS Synology DS923+ pour le stockage et les conteneurs
- Réseau privé dédié (routeur, switchs, répéteur) en 192.168.2.0/24
- Accès distant par Tailscale, sans aucun port ouvert vers Internet
- Cluster k3s de trois VM Debian 13, créées avec Terraform à partir d'un modèle Proxmox
- Registre d'images privé (Harbor) sur le NAS, et déploiement continu par Argo CD
- Mots de passe chiffrés avant d'entrer dans Git, avec Sealed Secrets
- Sauvegarde nocturne de la base d'Opi! vers le NAS, et supervision par Prometheus
- Verkko, un scanner réseau maison, pour suivre les IP fixes et les VM
03 · En images
Galerie
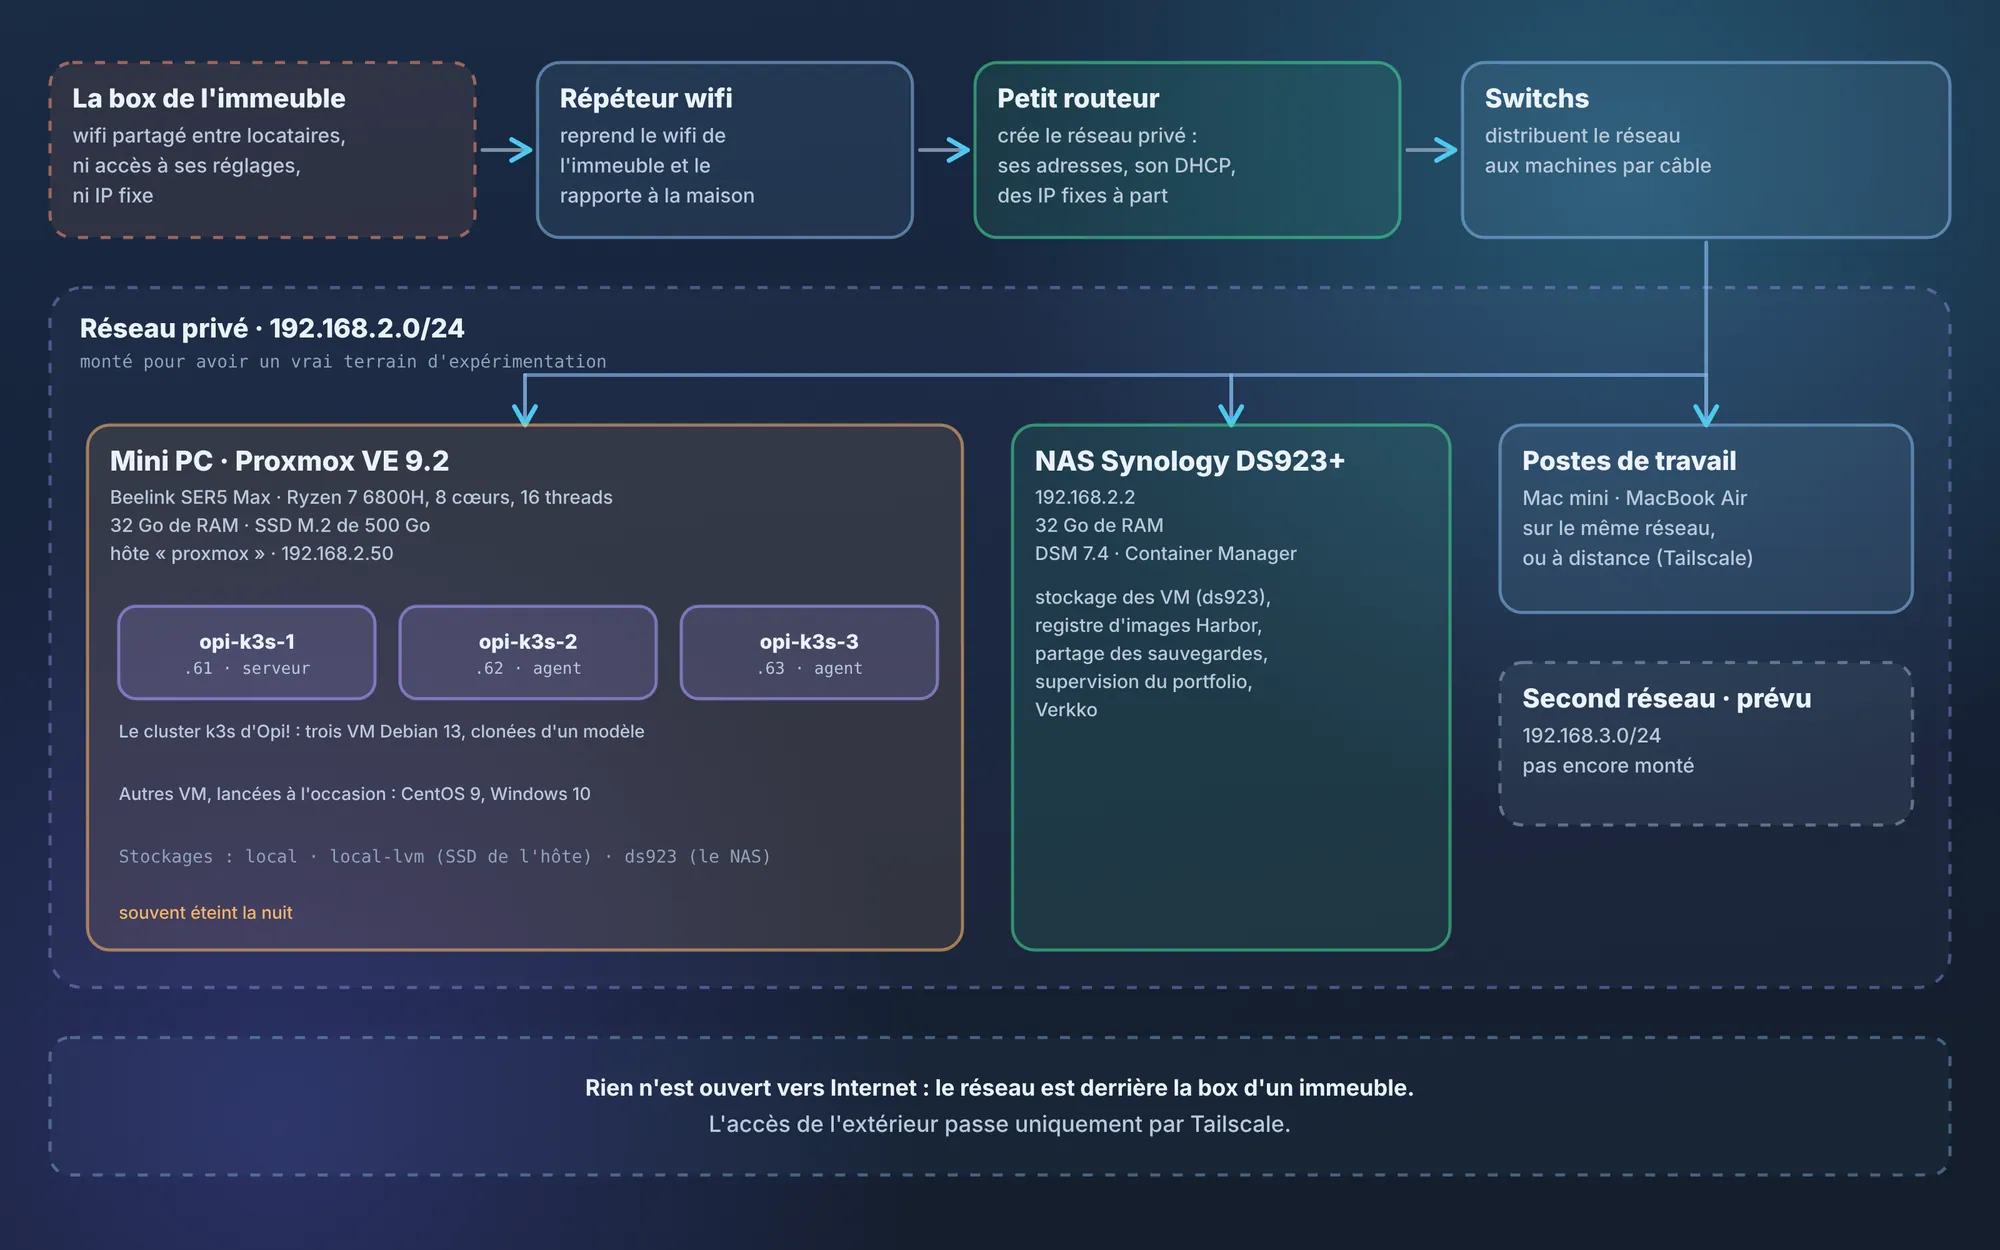
Le matériel et le réseau : la box de l'immeuble, le réseau privé monté derrière, le mini PC, le NAS et les postes 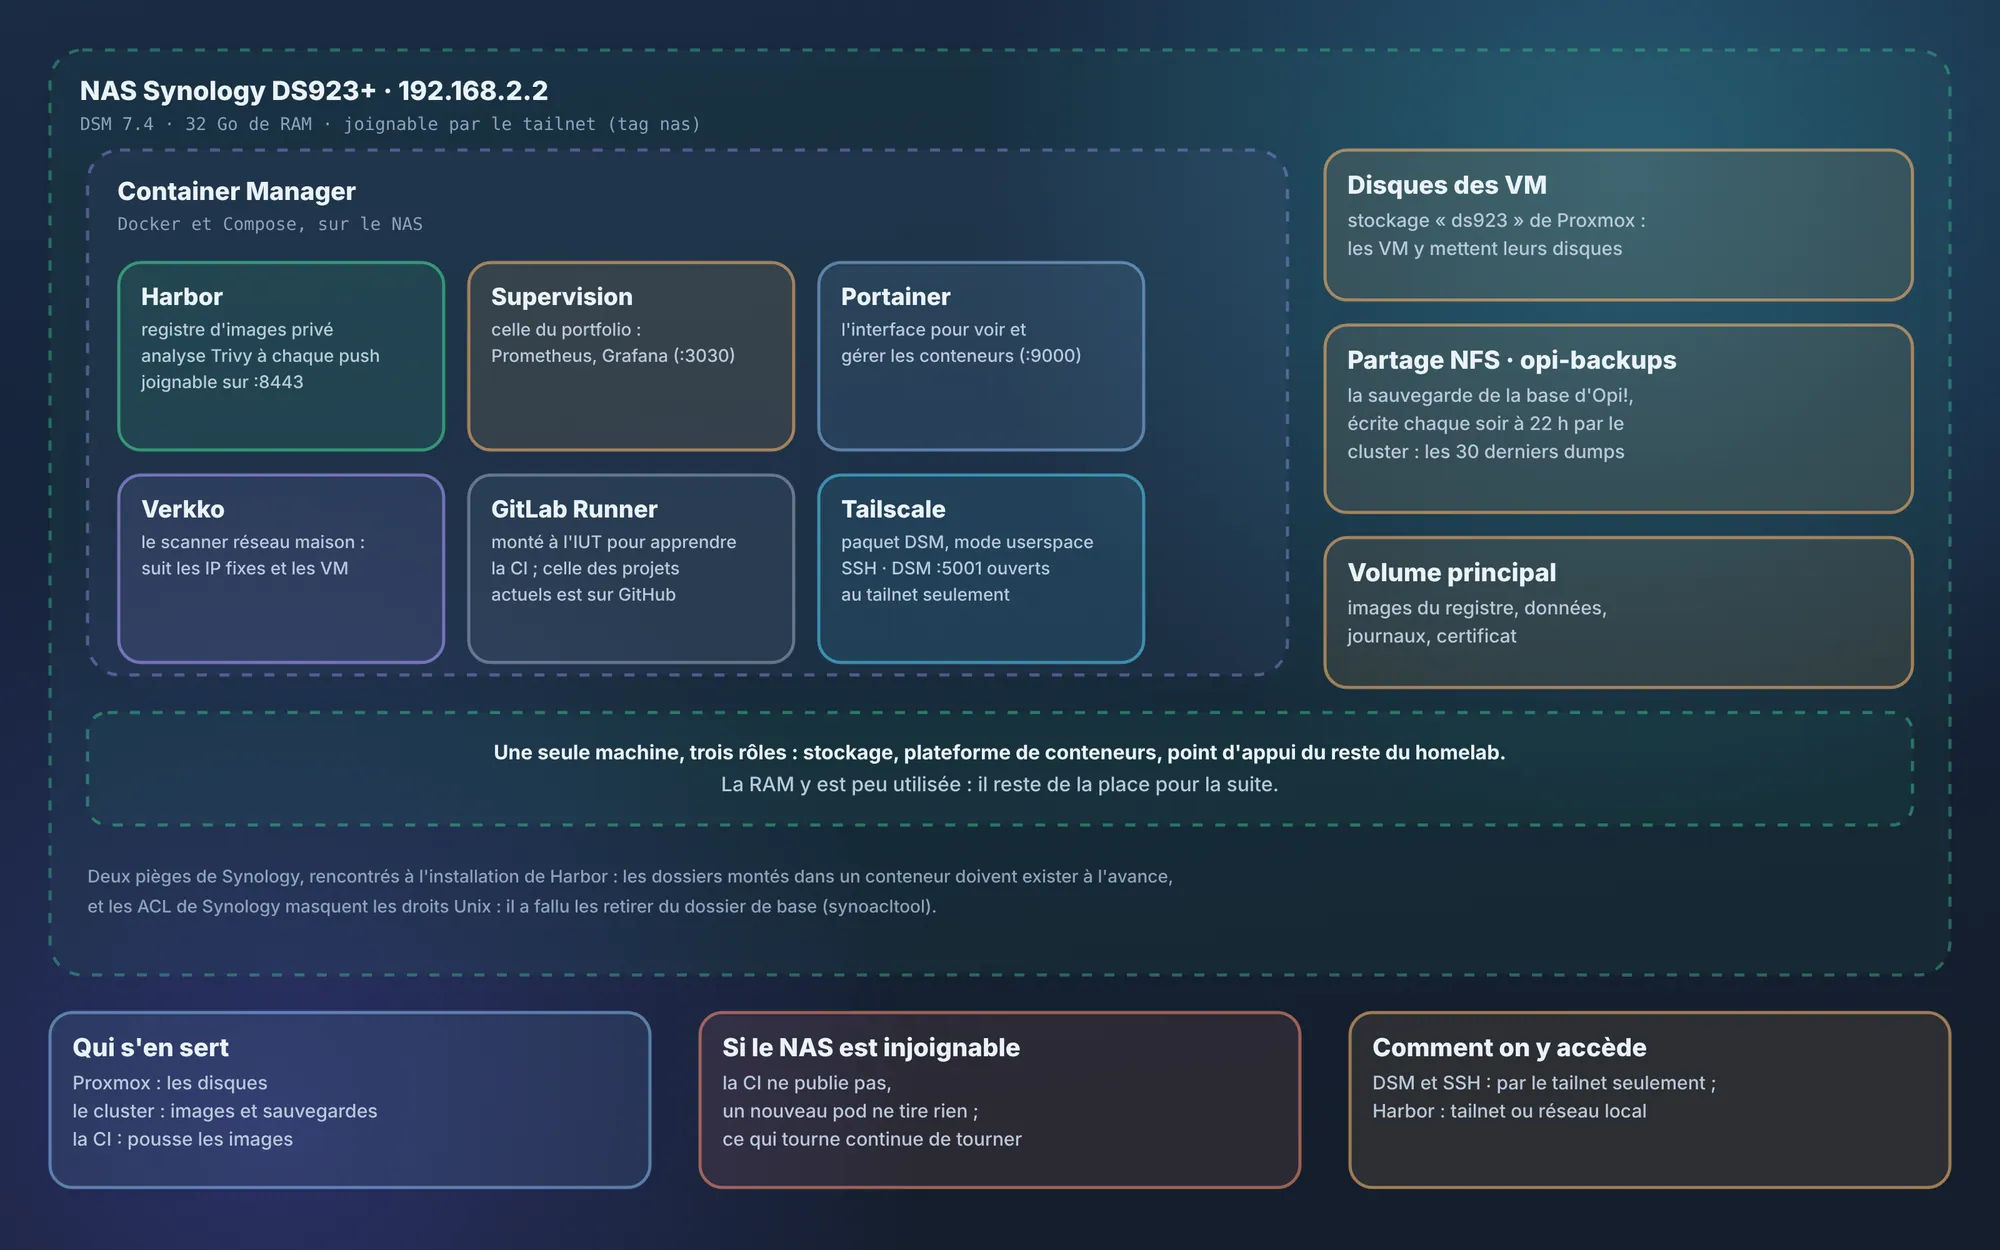
Le NAS : stockage, registre d'images, supervision et conteneurs, sur une seule machine 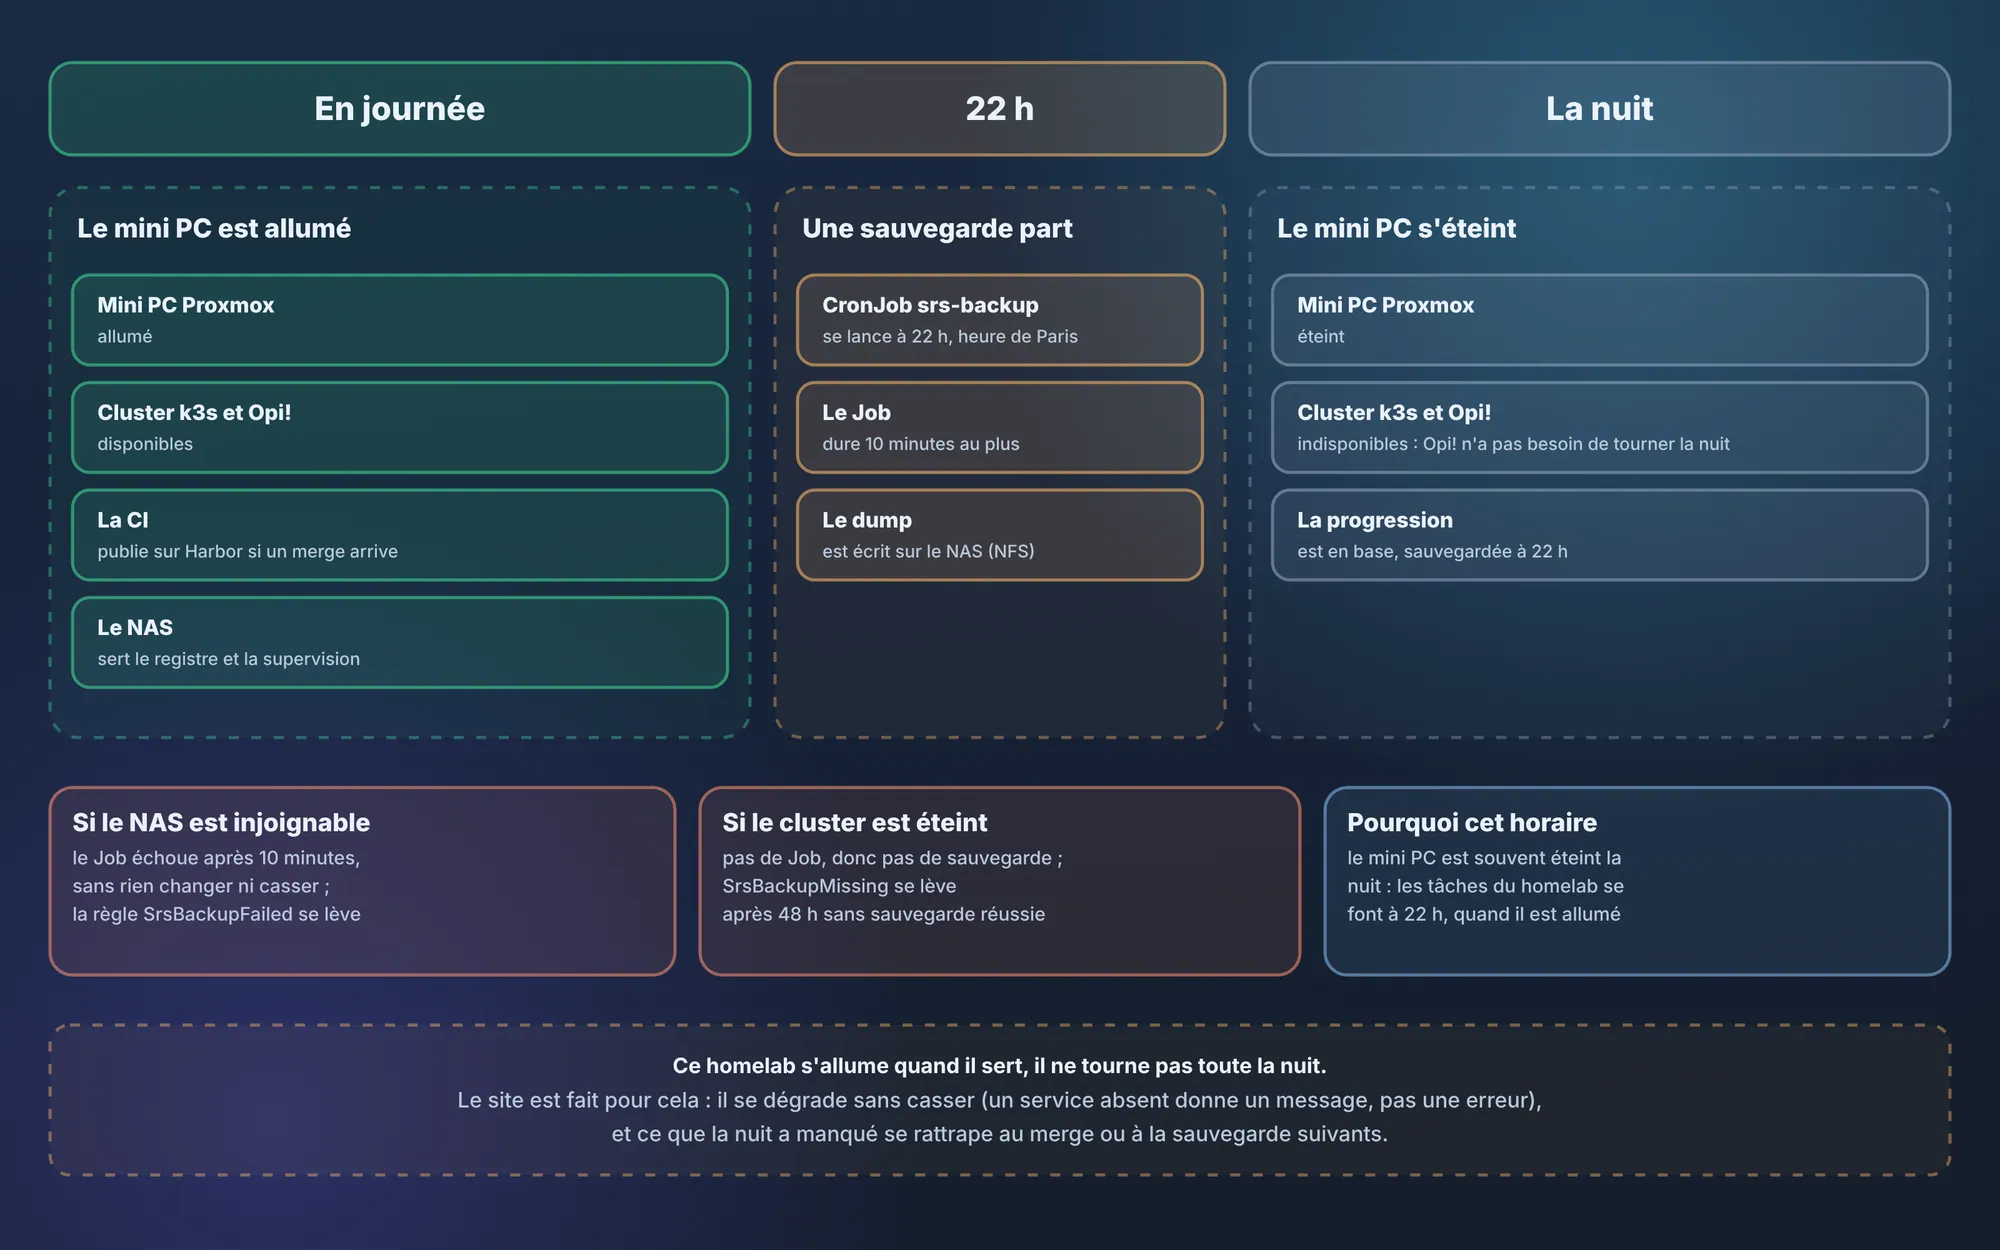
Une journée du homelab : le mini PC allumé le jour, une sauvegarde à 22 h, éteint la nuit 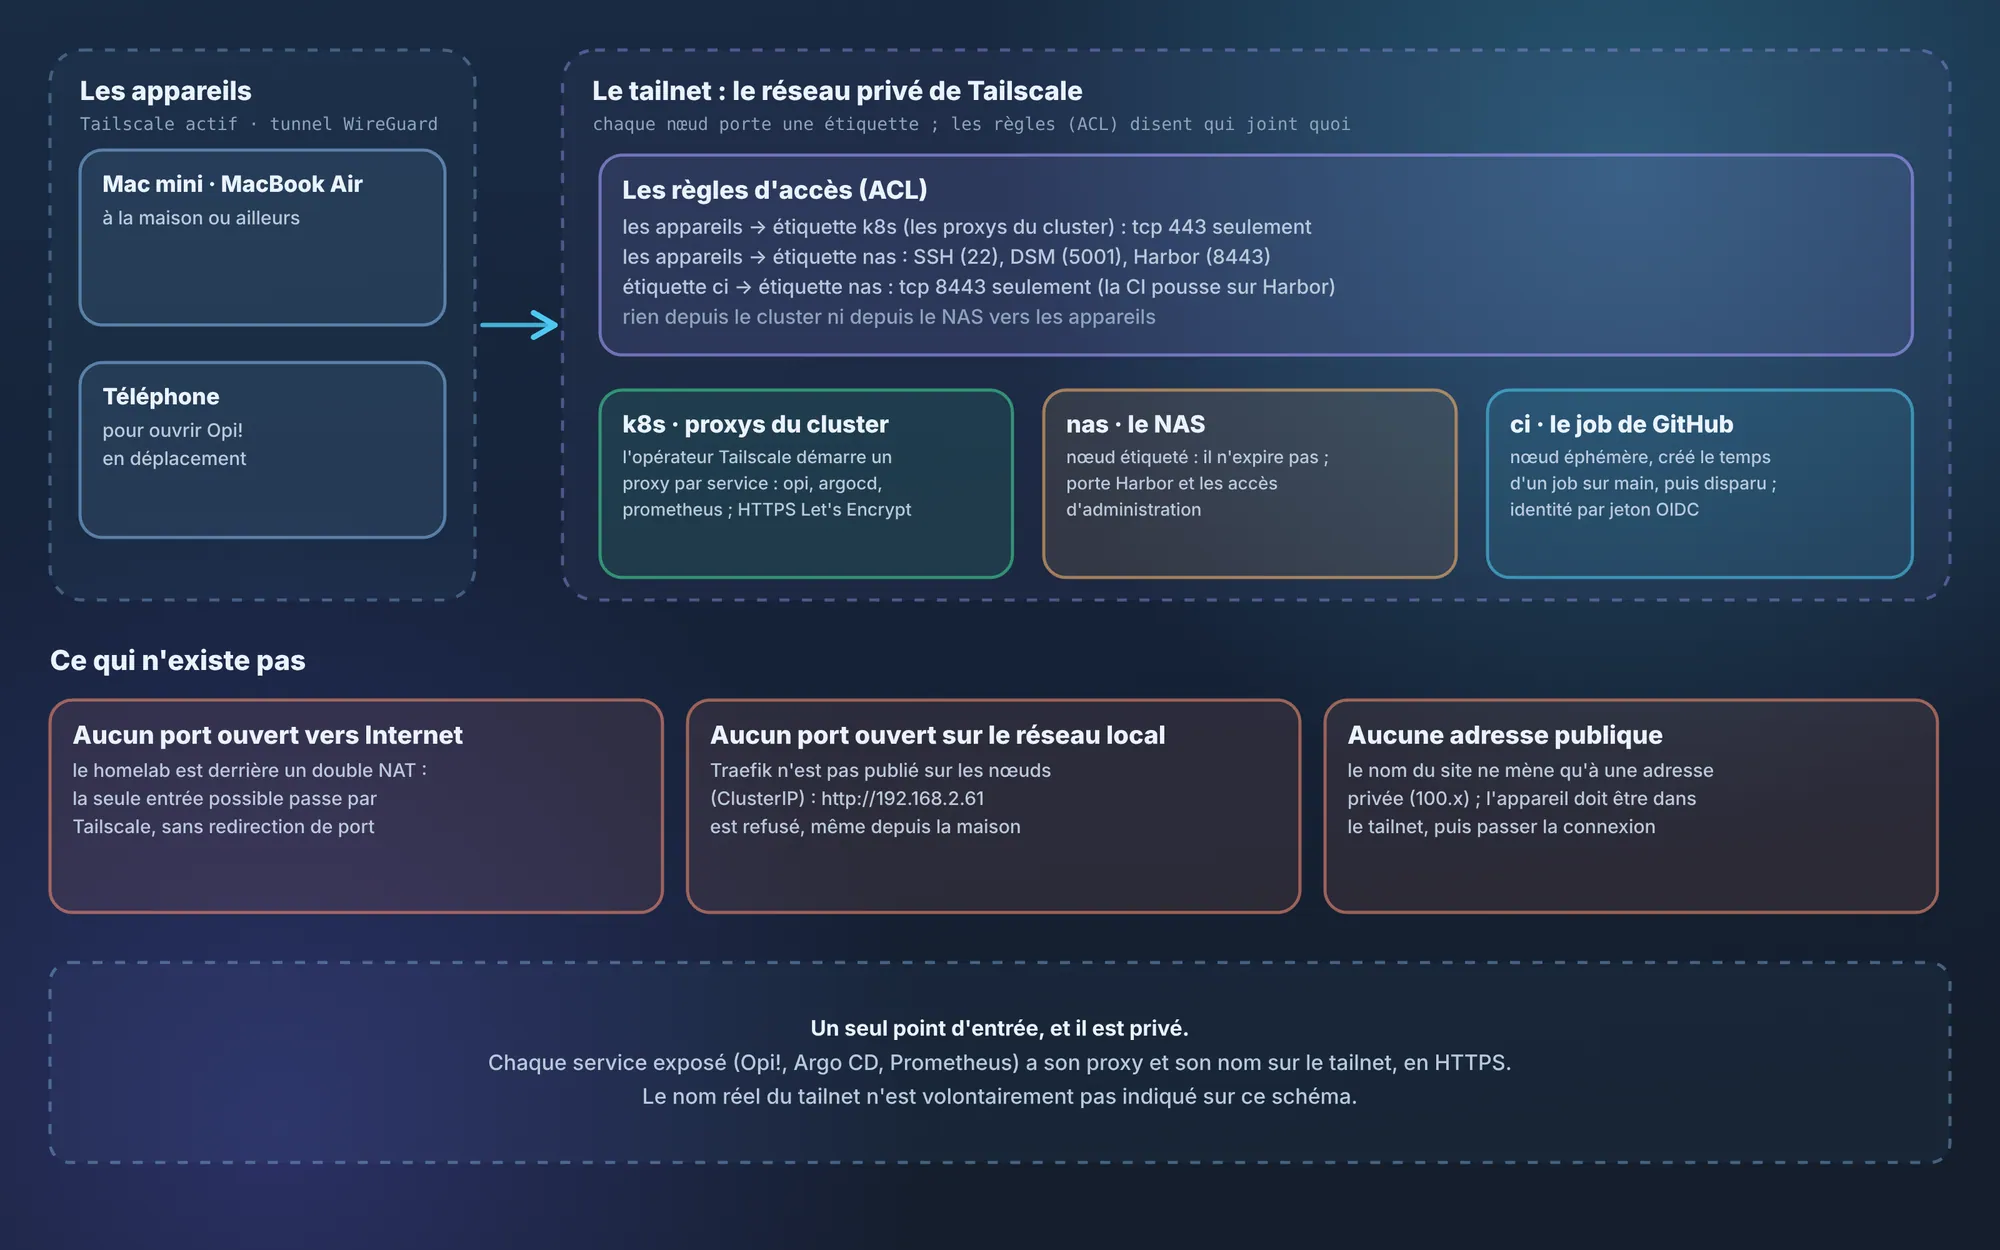
L'accès distant : le tailnet, ses règles et ce qui n'est pas exposé 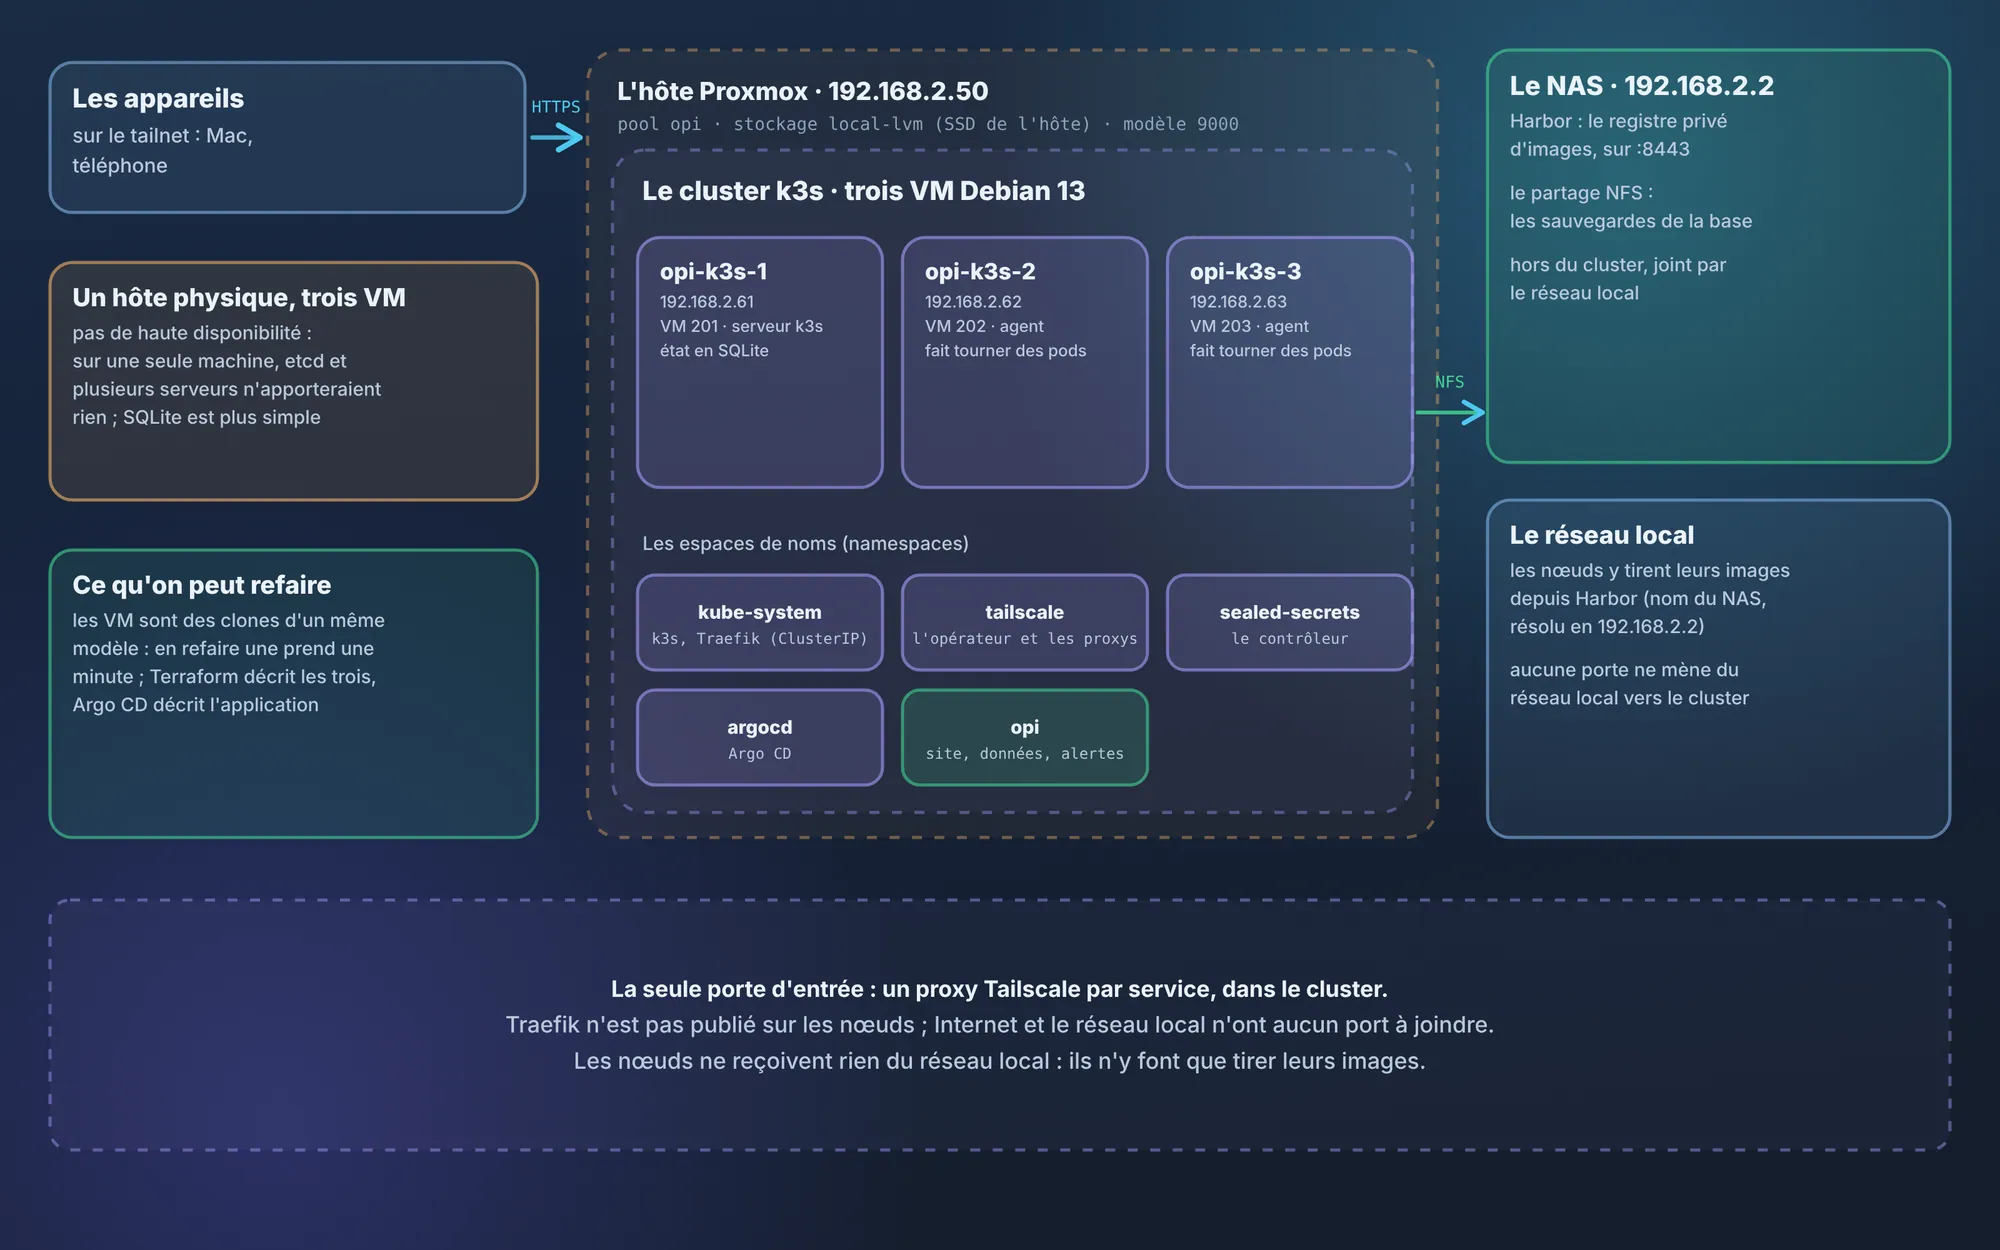
Vue d'ensemble du cluster, de l'hôte Proxmox aux espaces de noms, et la seule porte d'entrée 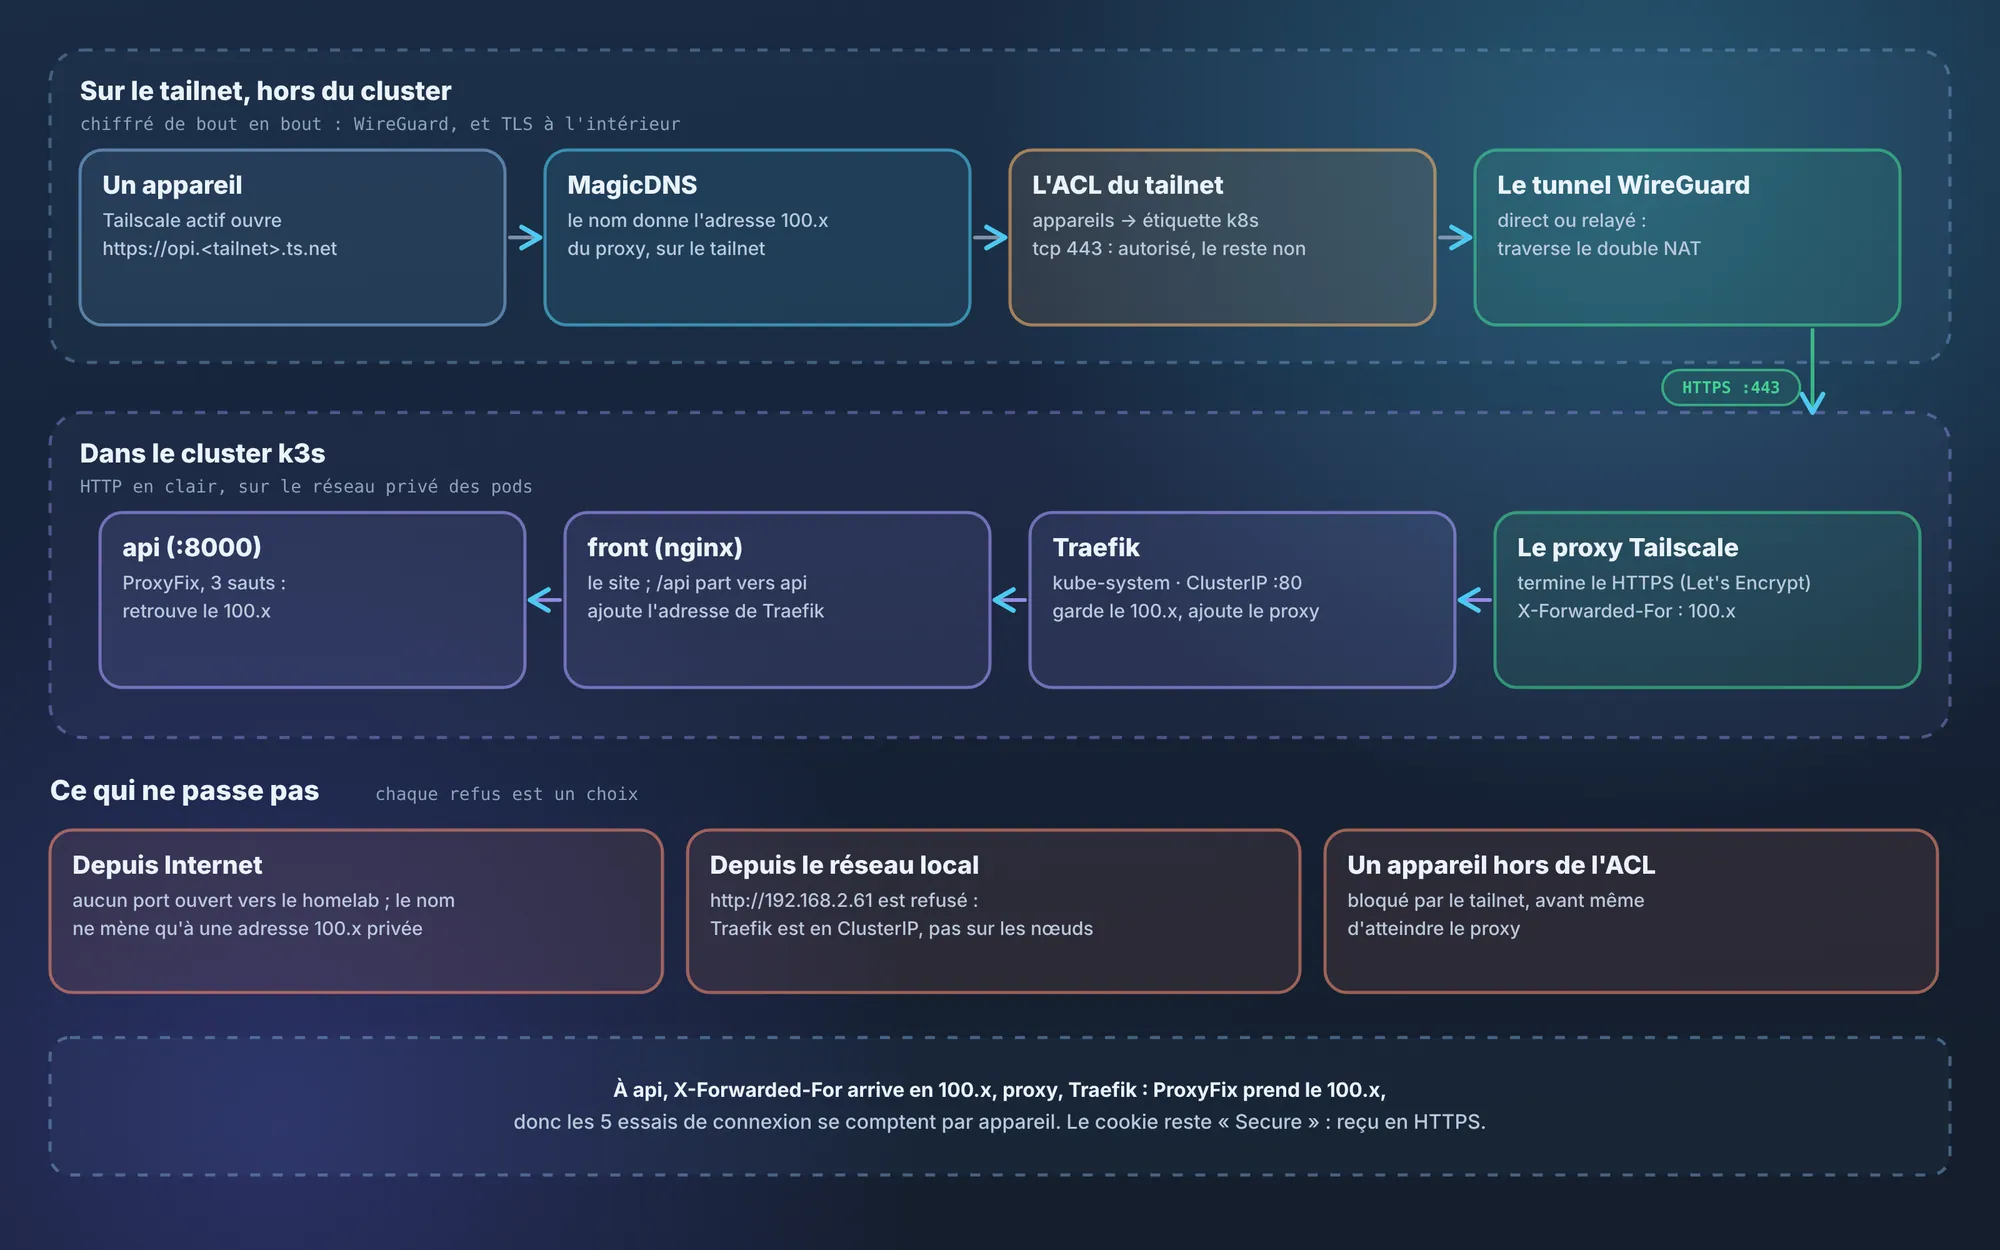
Le chemin d'une requête, de l'appareil au pod, et ce qui ne passe pas 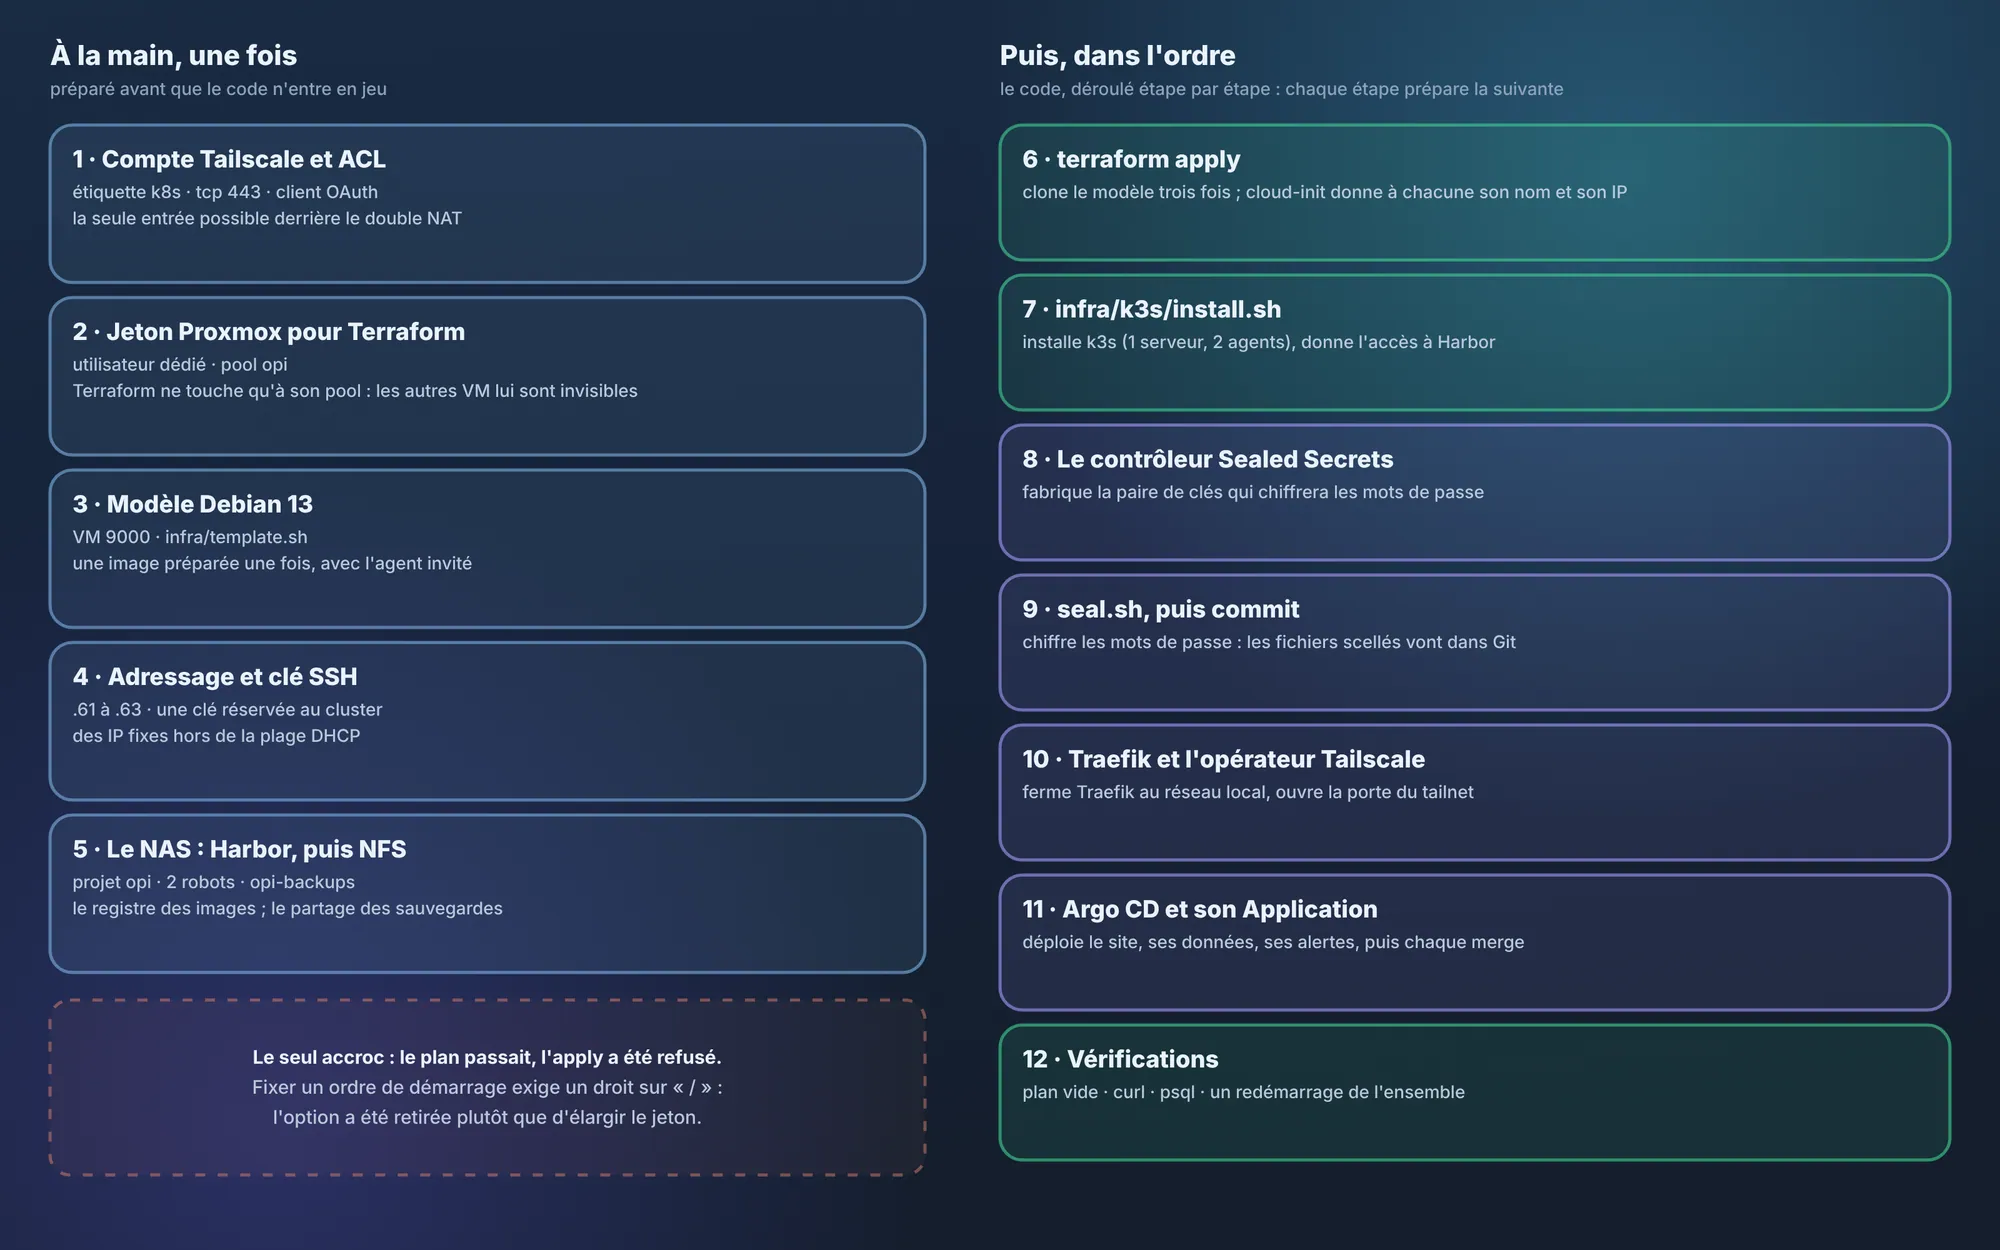
L'ordre de construction : ce qui a été préparé à la main, puis déroulé étape par étape 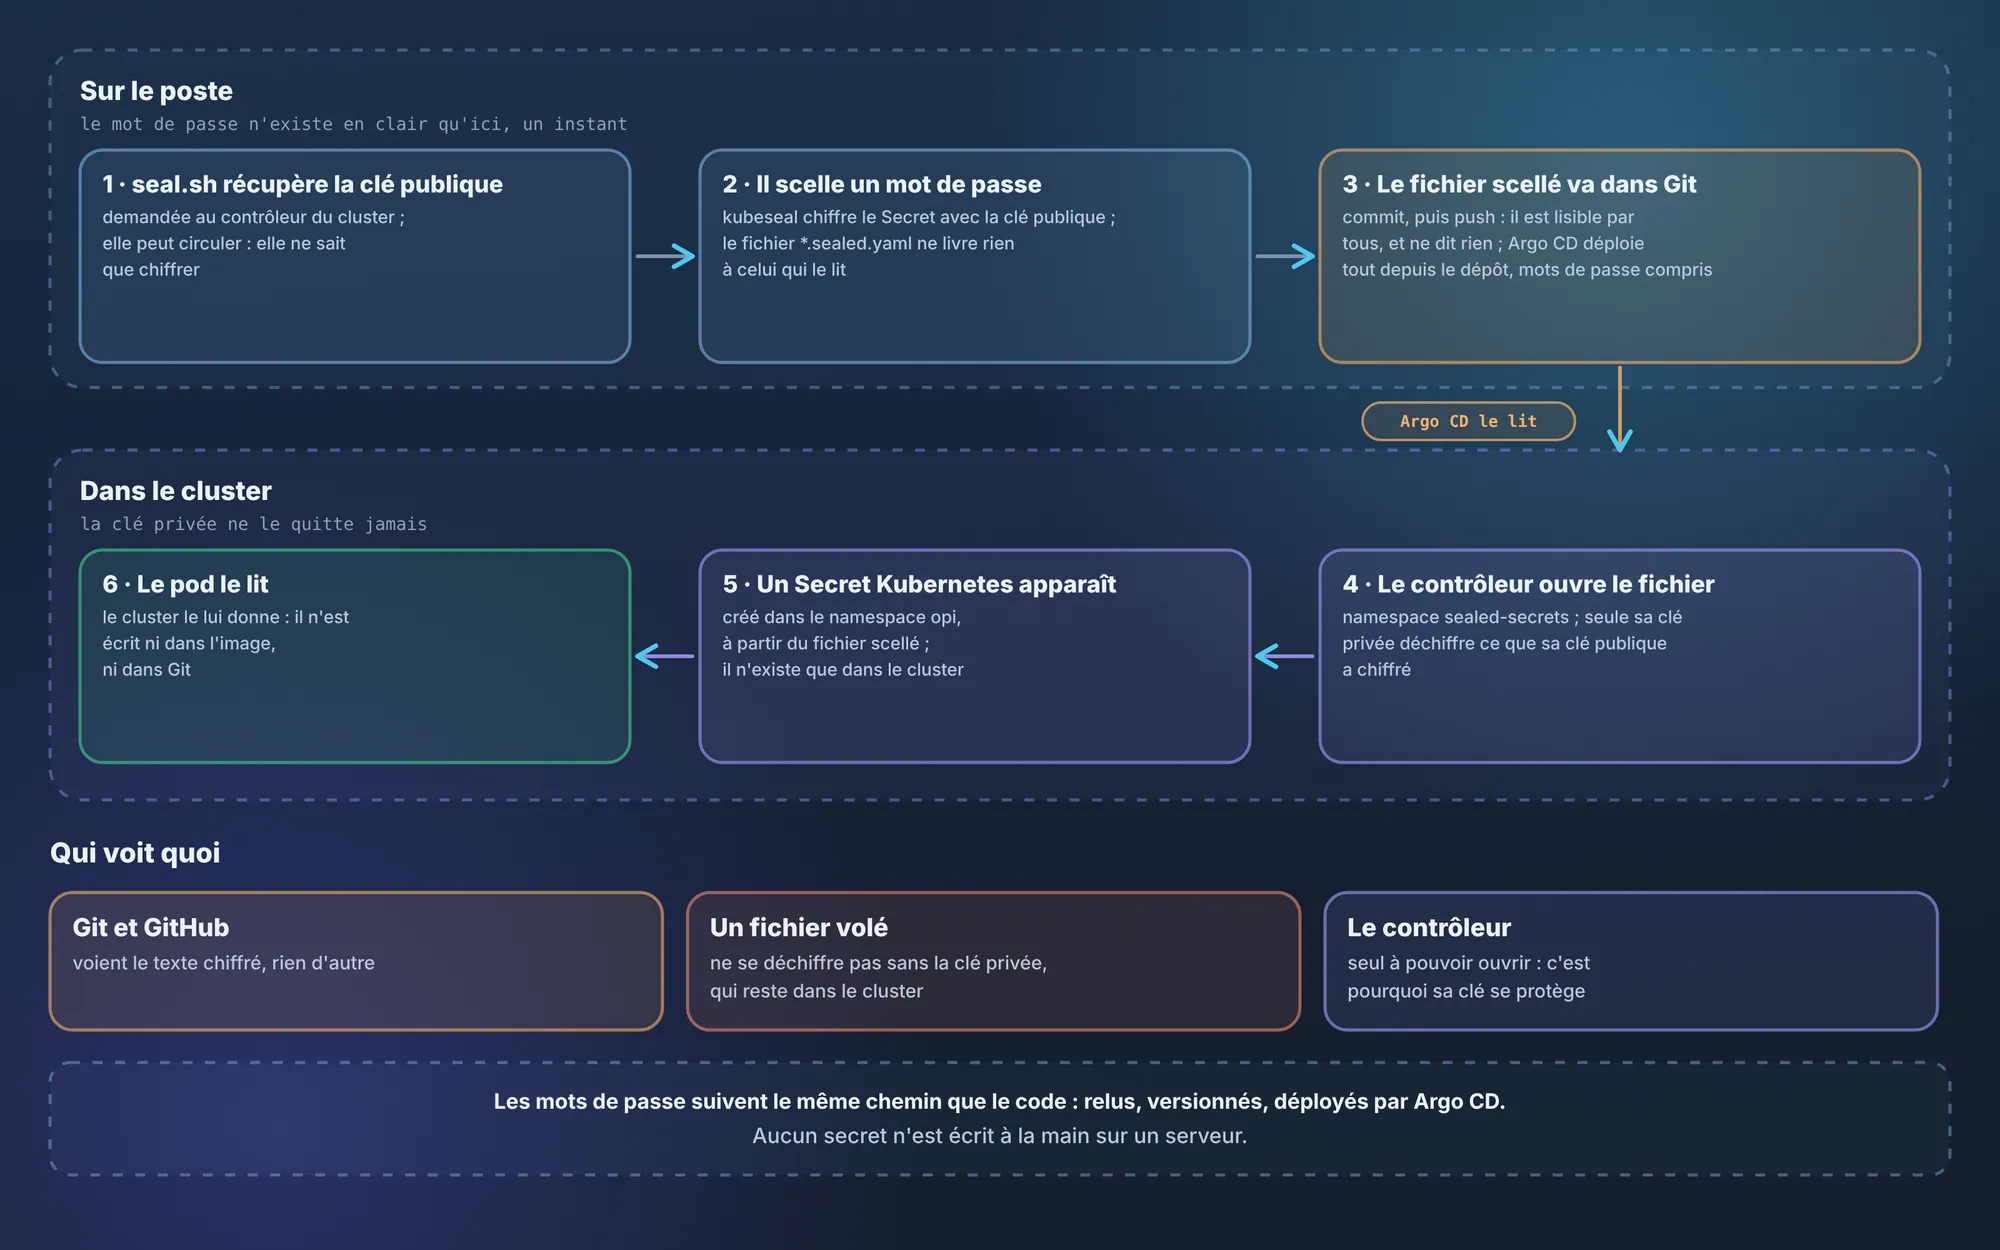
Sealed Secrets : un mot de passe va du poste jusqu'au pod sans être lisible dans Git 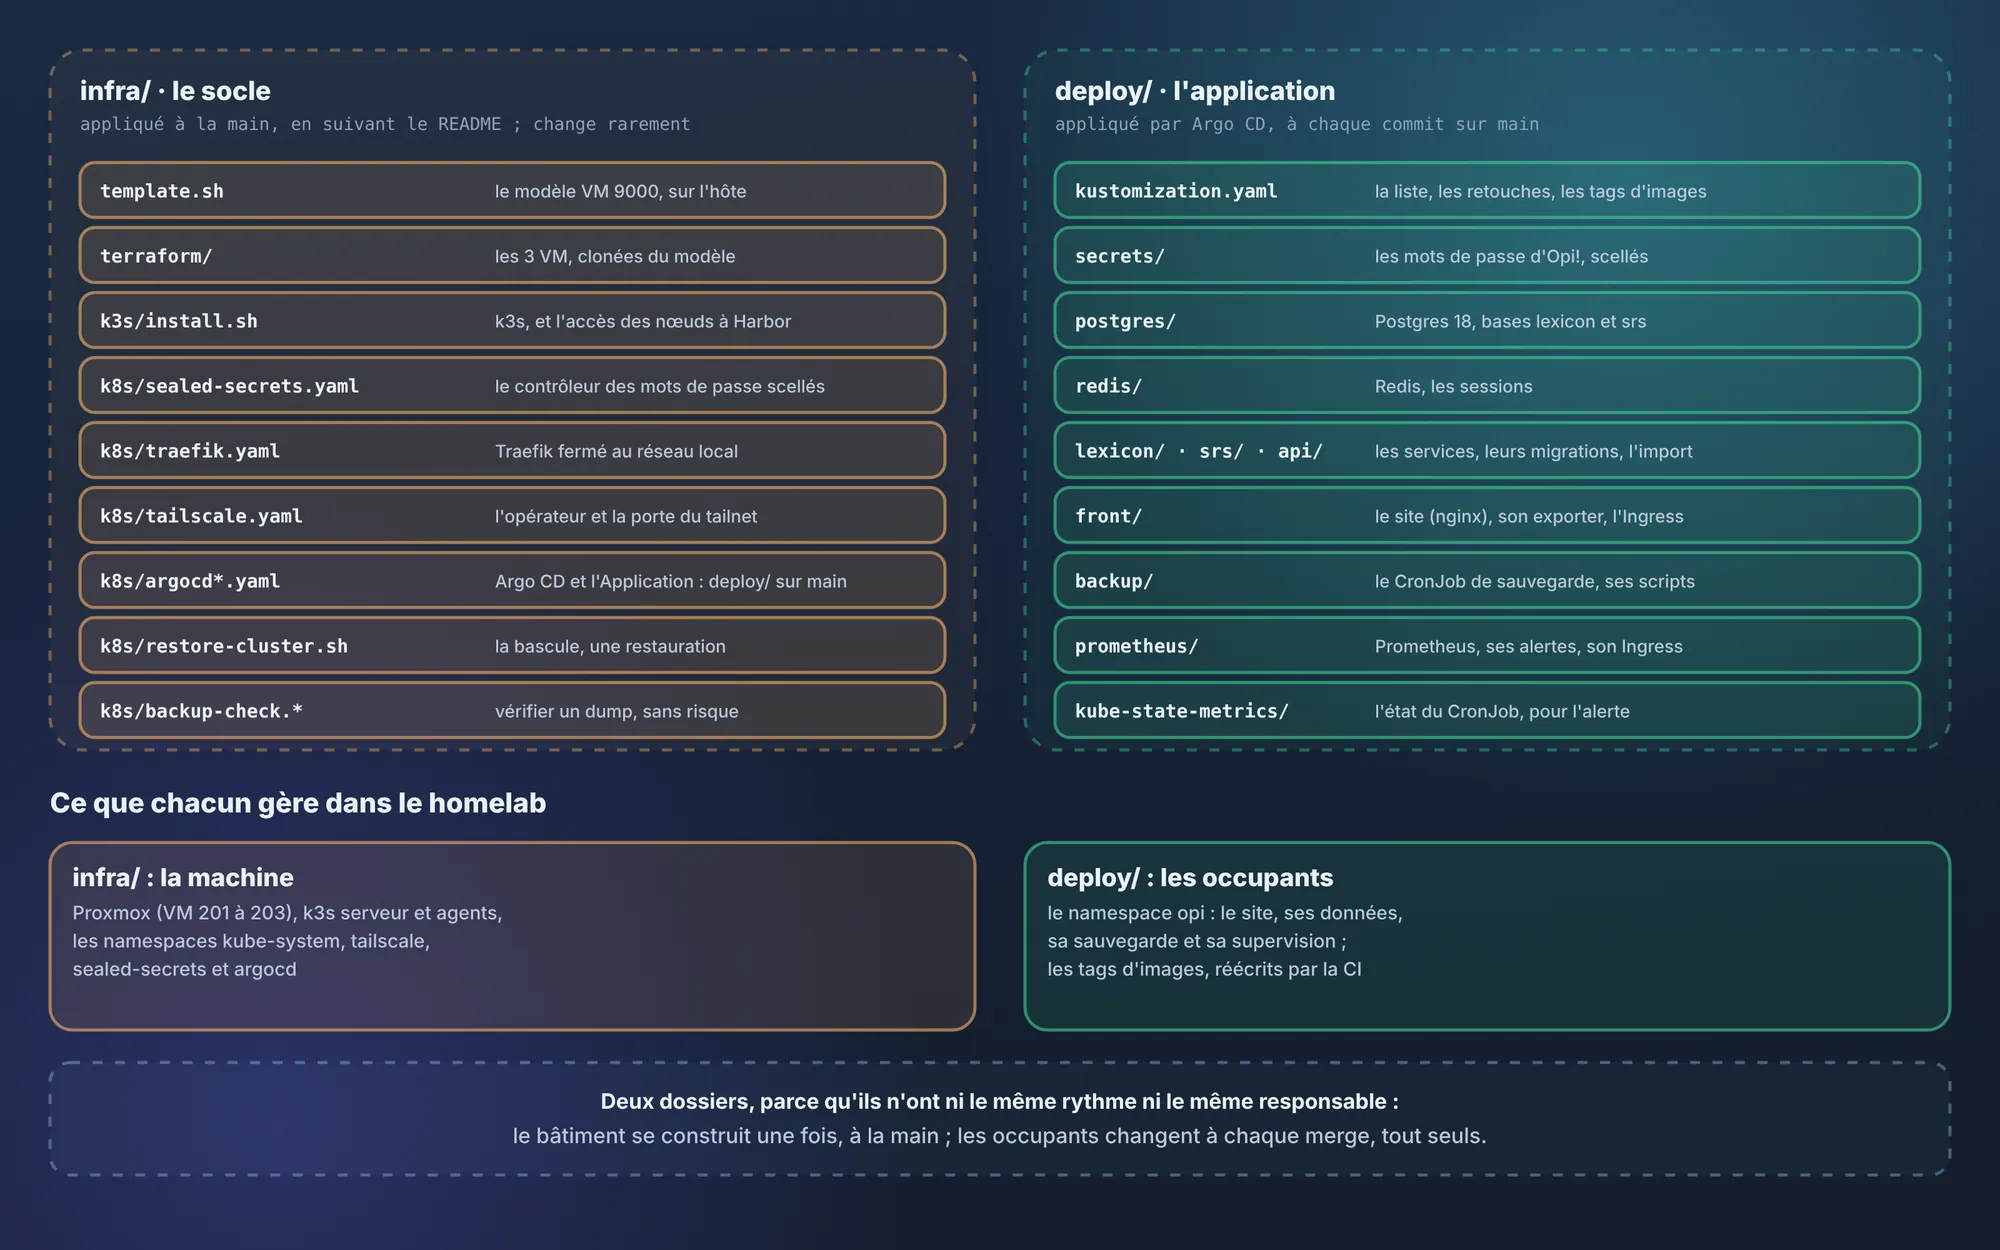
infra/ et deploy/ : le socle d'un côté, l'application de l'autre
Cliquer sur une image l'ouvre en plein écran, avec navigation entre les captures.
04 · Bilan
Ce que j'en retire
J'ai appris à monter une infrastructure de A à Z : un réseau privé derrière une box que je ne contrôle pas, un hyperviseur, puis un cluster Kubernetes créé avec Terraform. J'y ai compris concrètement ce que veut dire ne rien exposer : un seul point d'entrée, par Tailscale, et des mots de passe chiffrés avant d'entrer dans Git.